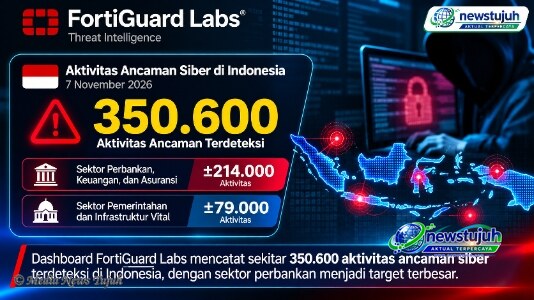
Ancaman siber di Indonesia. FortiGuard Labs mendeteksi 350.600 aktivitas. Sektor perbankan menjadi salah satu target terbesar, masyarakat diminta waspada.
NEWSTUJUH.COM, JAKARTA – Ancaman serangan siber terhadap sistem digital di Indonesia menjadi perhatian setelah beredar unggahan di media sosial yang menyebut sektor perbankan menjadi salah satu sasaran utama aktivitas peretasan global.
Berdasarkan informasi yang beredar, Indonesia menghadapi peningkatan aktivitas ancaman keamanan siber hingga November 2026. Salah satu data yang menjadi sorotan berasal dari Dashboard FortiGuard Labs yang mencatat sekitar 350.600 aktivitas ancaman siber terdeteksi di Indonesia pada Sabtu (7/11/2026) malam.
Dari jumlah tersebut, sekitar 214.000 aktivitas terdeteksi menyasar sektor perbankan, keuangan, dan asuransi. Sementara itu, sekitar 79.000 aktivitas lainnya berkaitan dengan sektor pemerintahan dan infrastruktur vital.
Informasi tersebut ramai diperbincangkan setelah sejumlah akun di platform X membagikan tangkapan layar peta ancaman siber FortiGuard Labs. Beberapa akun menyebut lebih dari 200.000 aktivitas serangan mengarah ke sektor perbankan dan keuangan Indonesia dalam kurun waktu 24 jam.


Ancaman siber terhadap sektor perbankan juga menjadi perhatian dunia setelah Crédit Mutuel Arkéa di Prancis mengungkap kehilangan dana sekitar 100 juta euro akibat serangan siber.
Mengutip CNA, peristiwa tersebut terjadi pada Rabu (4/11/2026). Pelaku diduga memanfaatkan rekening milik bank untuk melakukan transaksi ilegal dengan mengirimkan dana ke sejumlah bank lain. Uang tersebut kemudian diduga dikonversi menjadi mata uang kripto melalui platform tertentu.
Pihak Crédit Mutuel Arkéa menyatakan bahwa insiden tersebut tidak melibatkan rekening nasabah. Meski demikian, bank sempat menghentikan sementara sejumlah transaksi sebagai langkah pengamanan. Kebijakan tersebut berdampak pada keterlambatan beberapa proses transfer.
Namun, tingginya angka aktivitas ancaman siber yang tercatat di Indonesia perlu dipahami secara tepat. Data FortiGuard Labs merupakan hasil pemantauan sensor keamanan siber yang mendeteksi berbagai aktivitas mencurigakan, mulai dari pemindaian celah keamanan, percobaan penyusupan, hingga lalu lintas jaringan berbahaya yang berhasil diblokir.
Perbedaan angka yang beredar di media sosial juga dapat terjadi karena dashboard terus mengalami pembaruan data. Dengan demikian, angka tersebut tidak bisa langsung diartikan sebagai jumlah peretasan yang berhasil menembus sistem perbankan.
Data tersebut menjadi pengingat bahwa ancaman keamanan siber perlu diwaspadai, terutama pada sektor perbankan dan layanan keuangan. Namun, masyarakat tidak perlu langsung panik. Aktivitas ancaman yang terdeteksi sensor tidak sama dengan keberhasilan peretasan. Penguatan sistem keamanan digital, pemantauan transaksi, serta perlindungan data nasabah tetap menjadi langkah penting untuk mencegah kerugian akibat kejahatan siber.
Masyarakat juga diimbau menjaga kerahasiaan PIN, kata sandi, dan kode OTP serta tidak sembarangan membuka tautan mencurigakan yang berpotensi menjadi sarana pencurian data.